 Próximamente
Vigilo
Know what broke, why it matters, and whether it's yours
Herramienta de desarrollo
Vigilo
Know what broke, why it matters, and whether it's yours
Los datos de cada proyecto se muestran en inglés; vienen tal cual de su repositorio.
El código está en un repositorio privado; esta ficha y la demo, cuando la hay, muestran el trabajo.
Borrador. Escrito a partir de las notas del programa y pendiente de la revisión del autor.
- Estado
- Próximamente
- Tipo
- Herramienta de desarrollo
- En marcha desde
- febrero de 2026
- Rol
- Sole engineer
- Dominios
- security, supply chain
- Reparto
- Go, SBOM, OSV, GitHub Actions
Contexto y problema
A vulnerability researcher that matches OSV-Scanner with 1.0 precision and recall on its reference set.
Vulnerability feeds list thousands of advisories; teams cannot tell which ones reach code they actually ship (assumption documented in the repository).
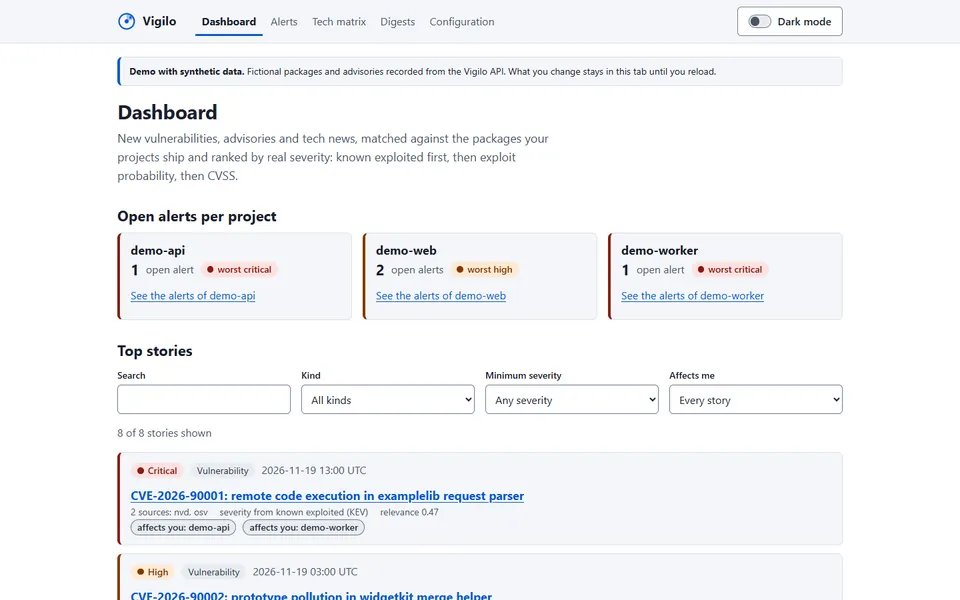
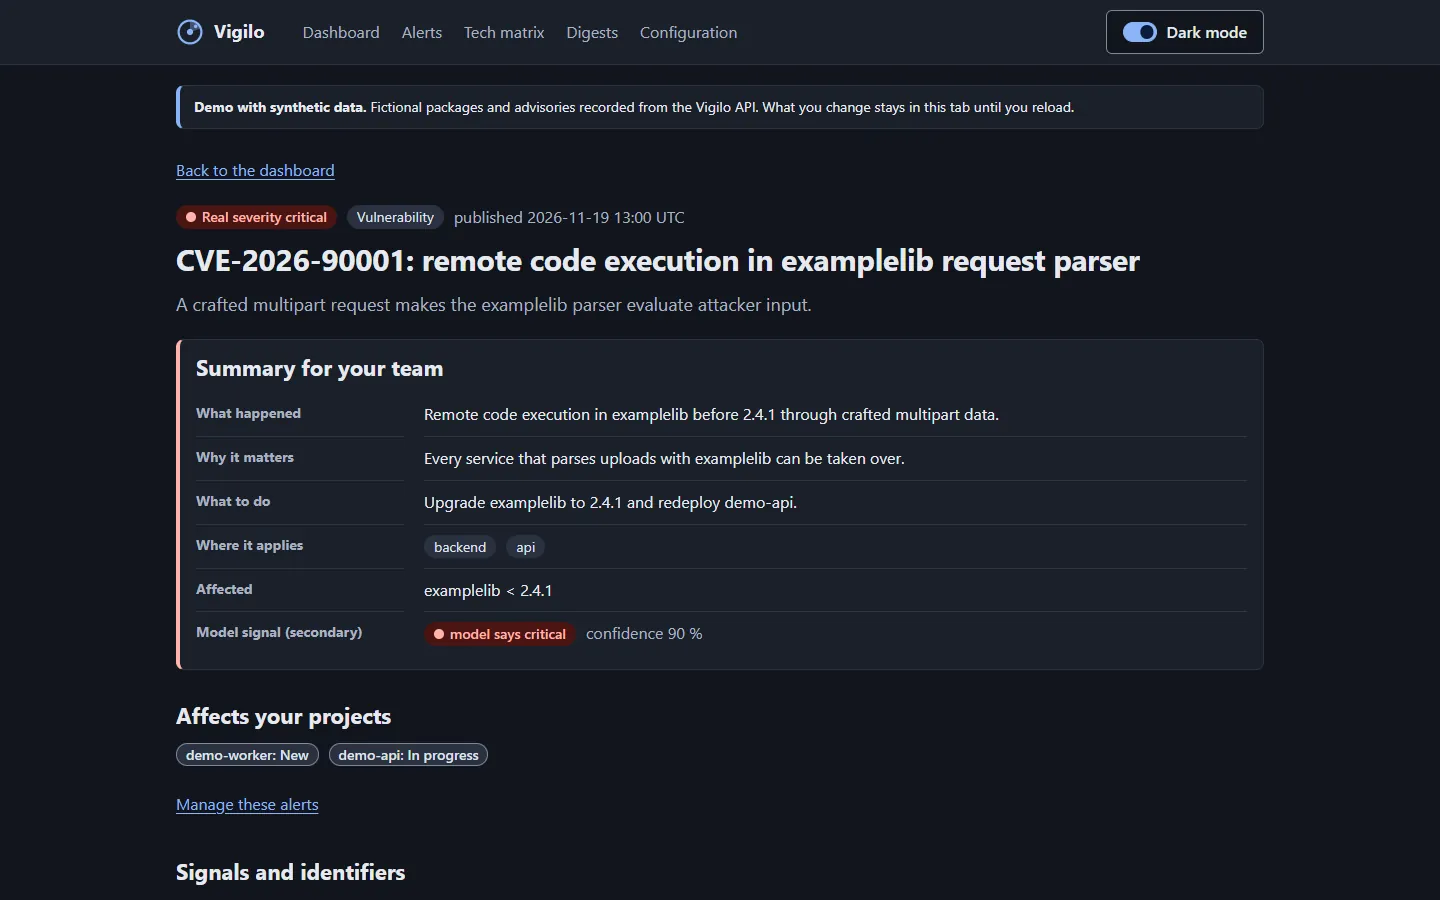
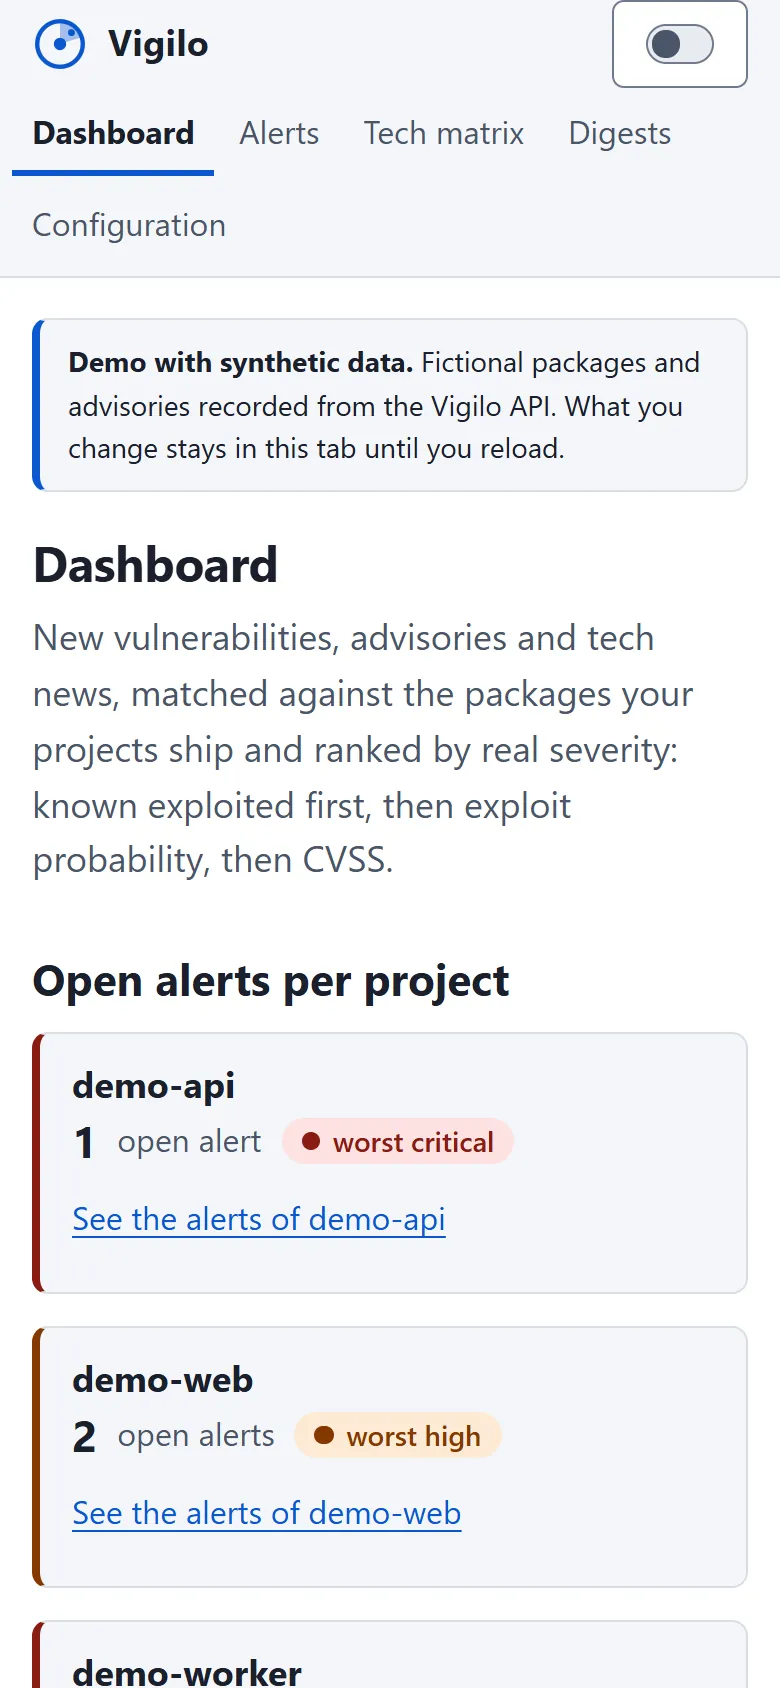
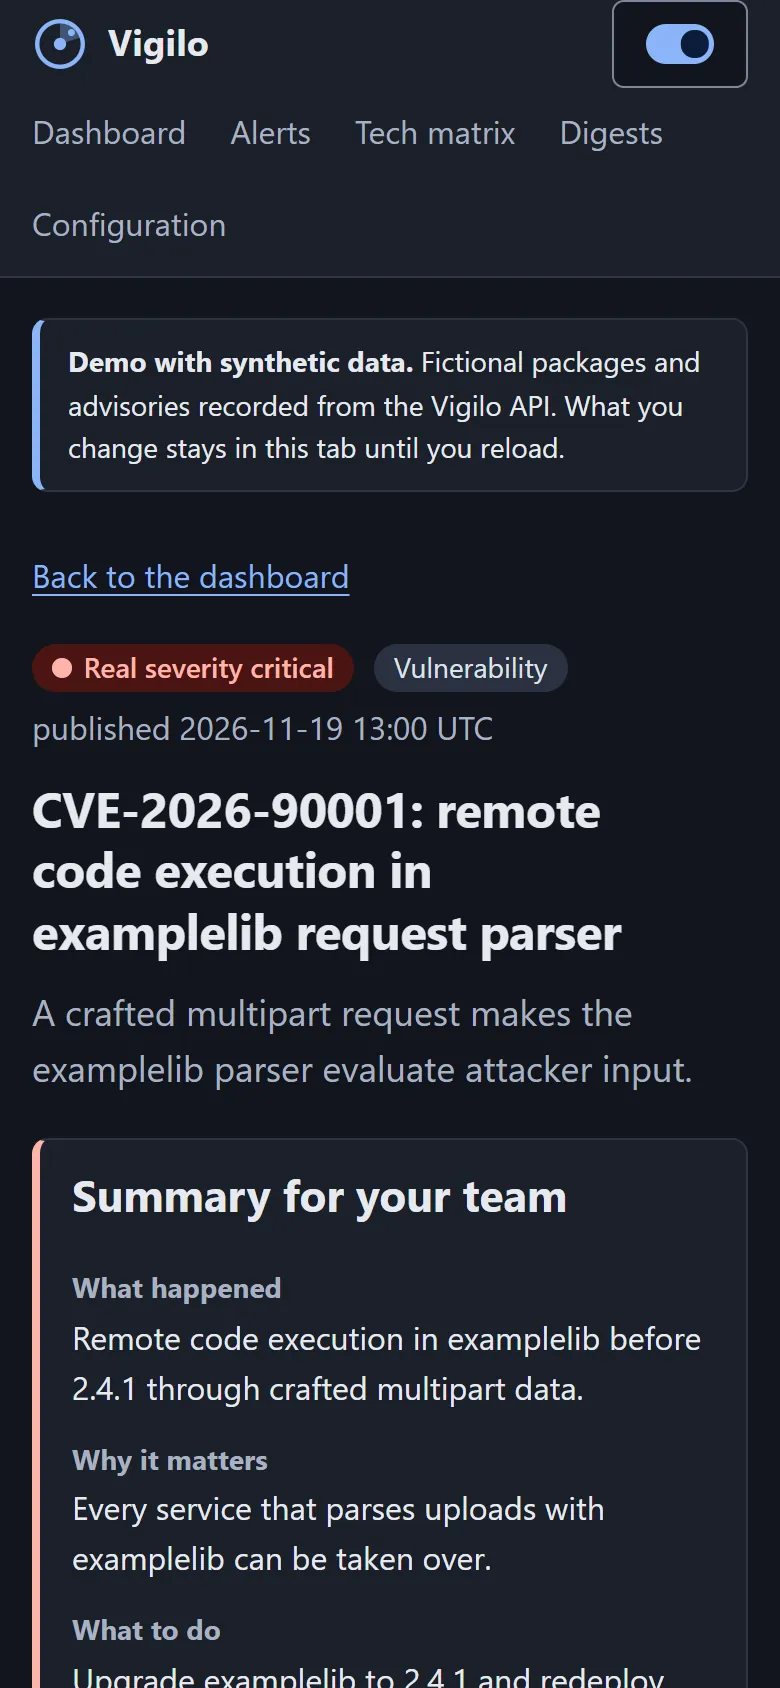
Pantallas
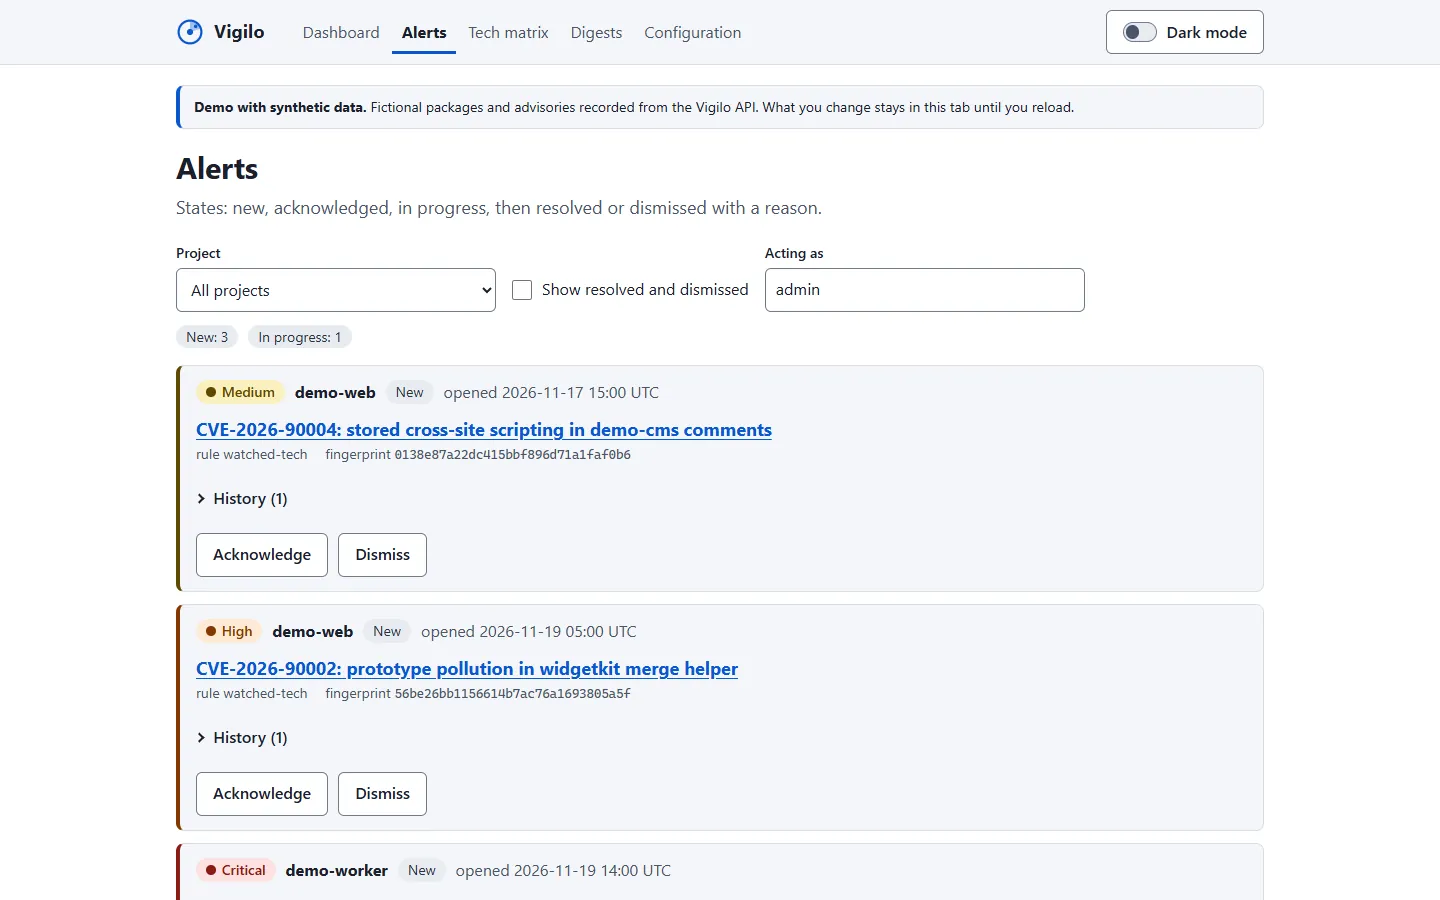
Cómo se construyó
Construido en 13,3 h · USD 149,75 de IA · 1350 pruebas · 5 auditorías
Fuente: Trysac/12b-vigilo-lite-investigador docs/development-report.md (lines 10, 13, 29), con fecha 21 de noviembre de 2026.
Arquitectura e interfaces
- Ofrece
- cli vigilo, events vuln.*, api vigilo-api, file sbom.cdx.json
- Claves compartidas
- package_ref, endpoint
Resultados con evidencia fechada
Resultados tal como los declara el manifiesto; las cifras medidas son las que llevan fecha.
- Advisories matched to the SBOM of each release, with reachability noted
Caso de estudio en preparación
El caso de estudio completo añade estas secciones cuando se publique:
- Restricciones
- Diagramas de arquitectura (contexto y contenedores C4)
- Tres decisiones clave
- Qué salió mal
- Vídeo de la demo
- Qué haría distinto
En la malla de proyectos
Destacados
sbom, osv, supply chain